Trois amendes, mais pas de tarif applicable à votre entreprise
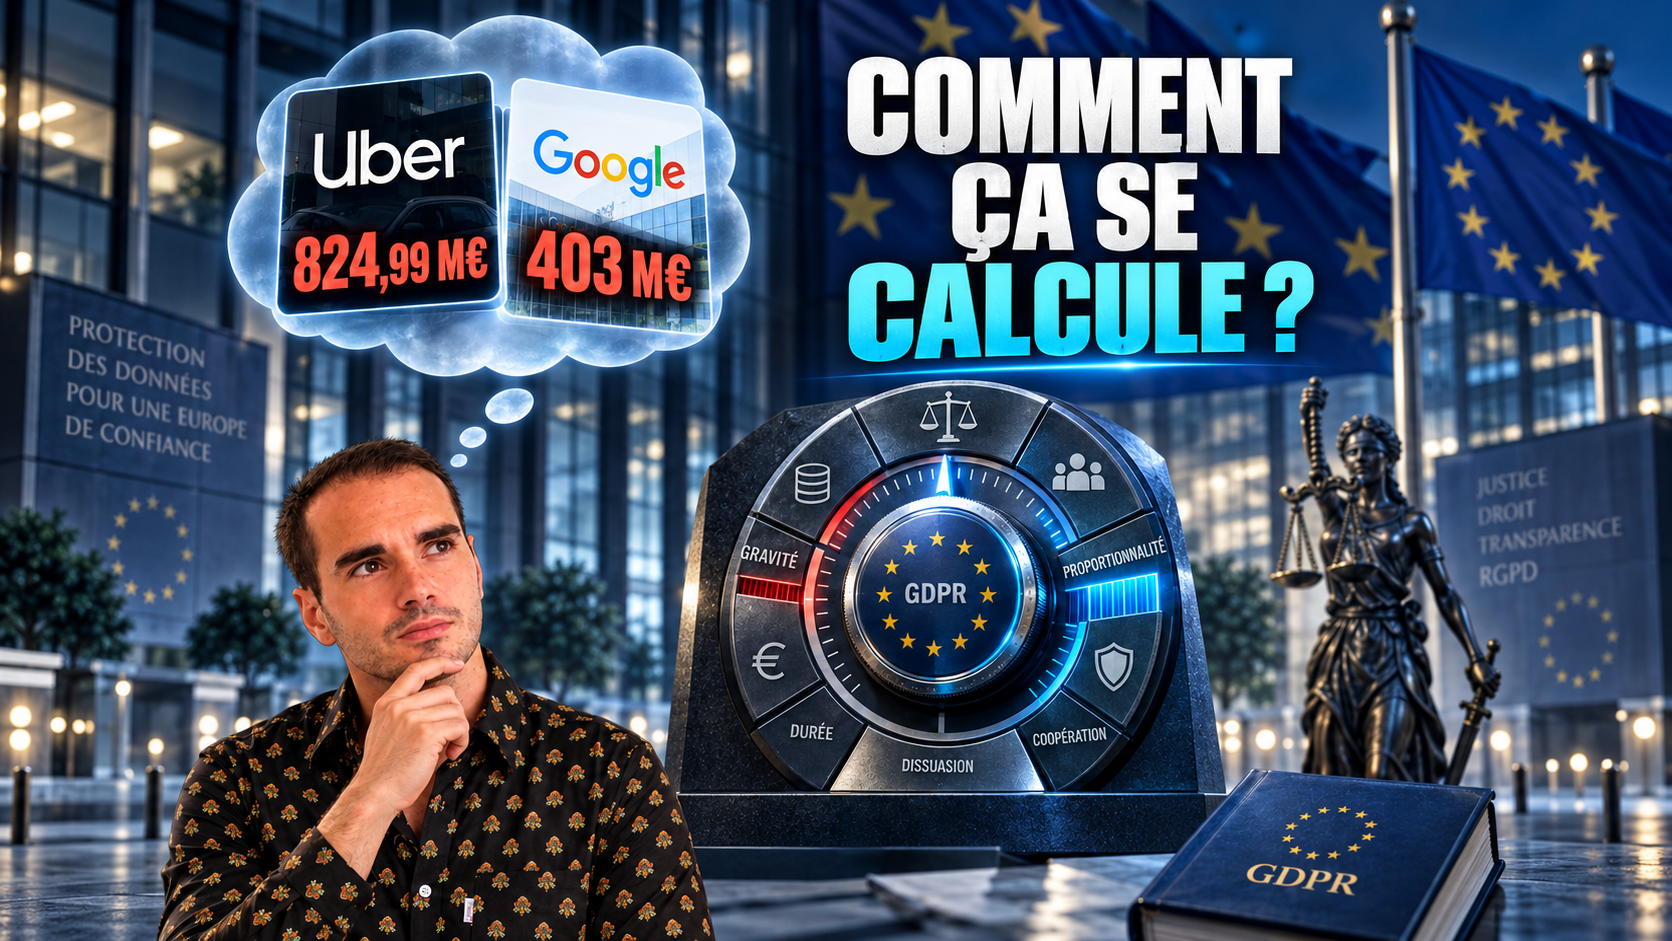
824,99 millions d’euros contre Uber, 403 millions contre Google, 5 millions contre IQVIA Operations France : ces affaires rendent le risque financier tangible. En comité de direction, elles conduisent vite à une question : «Combien risquerions-nous dans notre propre dossier ?»
| Organisme concerné | Amende annoncée en 2026 | Sujet principal et référence officielle |
|---|---|---|
| Uber B.V. et Uber Technologies Inc. | 824,99 M€ | Décisions automatisées concernant les chauffeurs, sanctionnées par l’autorité néerlandaise. CNIL, communiqué Uber du 24 août 2026 |
| Google Ireland Limited | 403 M€ | Traitements de données de localisation. DPC, communiqué Google du 21 septembre 2026 |
| IQVIA Operations France | 5 M€ | Gestion d’entrepôts de données de santé, information et respect des garanties applicables. CNIL, délibération SAN-2026-008 du 26 mai 2026 |
Ces montants ne constituent ni un barème, ni un classement universel de gravité. Le tableau rapporte les sanctions annoncées, sans préjuger de leur éventuel contrôle juridictionnel.
Ce que le projet du 17 septembre 2026 change réellement
Le CEPD, projet de lignes directrices 04/2026 du 17 septembre 2026 répond à une question préalable au montant : faut-il infliger une amende, en complément ou à la place d’une autre mesure ? Il s’agit d’un texte d’interprétation, pas d’une modification du RGPD. La CEPD, consultation publique ouverte jusqu’au 13 novembre 2026 confirme qu’il n’est pas encore définitif.
Le CNIL, bilan de la plénière du CEPD du 17 septembre 2026 présente cinq vérifications et 14 exemples pratiques. Les trois premières portent sur les conditions permettant de prononcer une amende ; les deux suivantes sur l’opportunité de la retenir.
- Le manquement est-il passible d’une amende ? L’autorité identifie la disposition du RGPD ou du droit national qui le permet.
- Quel organisme peut en répondre ? Elle détermine qui est tenu par l’obligation violée, notamment le responsable du traitement ou le sous-traitant.
- Une faute est-elle établie ? Le manquement doit être intentionnel ou commis par négligence.
- Le manquement est-il mineur ? Gravité, durée, personnes touchées, données concernées, antécédents et mesures d’atténuation entrent dans l’analyse.
- L’amende est-elle adaptée ? Elle doit être effective, proportionnée et dissuasive, compte tenu du dossier et des autres mesures disponibles.
La faute n’est pas une exigence nouvelle inventée en septembre 2026. La Cour de justice l’avait notamment confirmée dans l’arrêt CJUE, 5 décembre 2023, Deutsche Wohnen, C-807/21. La négligence peut suffire : l’autorité n’a pas à démontrer une volonté de nuire.
Un manquement mineur peut-il éviter l’amende ?
Le projet envisage généralement un rappel à l’ordre plutôt qu’une amende pour un manquement mineur. Pour un manquement non mineur, il retient une forte présomption en faveur de l’amende. Ce ne sont toutefois pas des automatismes : les circonstances individuelles restent déterminantes.
L’apport pratique est de rendre le raisonnement plus explicite. Une entreprise peut discuter la qualification, la gravité ou les mesures correctrices envisagées, plutôt que se limiter à invoquer sa bonne foi. Corriger rapidement reste utile, mais ne fait pas disparaître rétroactivement le manquement.
Le montant reste-t-il discrétionnaire ?
L’autorité conserve une marge d’appréciation, pas un pouvoir arbitraire.
Les CEPD, lignes directrices 04/2022 sur le calcul des amendes, version 2.1, finalisées le 24 mai 2023, organisent déjà le calcul : identifier les opérations et les éventuelles violations multiples, déterminer un point de départ tenant compte de la gravité et du chiffre d’affaires, apprécier les circonstances aggravantes ou atténuantes, vérifier les plafonds et ajuster le résultat pour assurer sa proportionnalité.
L’RGPD, article 83 prévoit notamment deux plafonds : 10 millions d’euros ou 2 % du chiffre d’affaires annuel mondial total de l’exercice précédent, et 20 millions ou 4 %, selon les dispositions violées. Pour une entreprise, le montant le plus élevé de la tranche applicable est retenu comme plafond. Ce n’est pas le montant automatiquement dû.
La méthode aide donc à construire une estimation argumentée, mais ne transforme pas un dossier en équation. Une décision contraignante de l’autorité peut être contestée devant le juge conformément à l’RGPD, article 78.
Pourquoi les corrections comptent, même si elles n’effacent pas l’amende
Le dossier IQVIA fournit une illustration utile. Dans sa délibération citée plus haut, la CNIL a constaté que certaines mesures de sécurité avaient été corrigées et n’a pas maintenu d’injonction sur ces points. Elle a néanmoins prononcé l’amende et exigé la correction d’autres manquements, sous astreinte.
Pour une direction juridique, les preuves de remédiation peuvent donc servir à discuter la nature et l’étendue de la réponse de l’autorité, pas seulement le montant espéré.
Un dossier de réponse devrait notamment réunir la chronologie des faits, les obligations de chaque acteur, les alertes antérieures, les mesures prises pour limiter le dommage et les éléments démontrant que les corrections fonctionnent. Ce sont des recommandations de préparation, non une liste de documents garantissant une réduction.
Le risque ne s’arrête pas à la facture
L’RGPD, article 58 permet également des injonctions de mise en conformité, des limitations ou interdictions de traitement et la suspension de transferts vers un pays tiers. L’amende peut accompagner ces mesures.
Google en offre un exemple dans le communiqué cité : la DPC a assorti les 403 millions d’euros d’une obligation de mise en conformité sous six mois.
Une cartographie limitée au montant maximal de l’amende laisse donc de côté le coût d’une modification urgente du service, d’un arrêt de traitement ou d’une réorganisation des flux de données.
DSA et RGPD : respecter l’un ne dispense pas de respecter l’autre
La même plénière a adopté les CEPD, lignes directrices 3/2025 sur le DSA et le RGPD, version finale du 17 septembre 2026. Contrairement au projet sur les amendes, ce second texte est finalisé.
Il vise une application cohérente des deux règlements lorsque les services intermédiaires traitent des données personnelles. Une obligation issue du DSA ne neutralise pas les exigences du RGPD.
Exemple d’application : recueillir des informations pour vérifier un vendeur n’autorise pas automatiquement leur réutilisation publicitaire. La finalité, la base juridique, les données nécessaires et la durée de conservation doivent être examinées pour chaque traitement.
À retenir pour les directions juridiques
Le projet de septembre 2026 aide à distinguer trois questions : une amende est-elle juridiquement possible, est-elle appropriée, puis comment en déterminer le montant ?
La préparation ne doit donc pas se limiter à provisionner un risque financier. Elle doit aussi permettre de répondre sur les faits, de prouver les corrections et d’anticiper les conséquences opérationnelles d’une injonction. C’est sur ces éléments que le juriste peut agir, bien davantage que sur la recherche d’un hypothétique tarif des sanctions.
Le CEPD a-t-il créé un nouveau calcul des amendes RGPD en 2026 ?
Non. Le projet 04/2026 concerne le choix d’infliger une amende par rapport aux autres mesures correctrices. La méthode de calcul 04/2022, finalisée en 2023, demeure distincte.
Les nouvelles lignes directrices sont-elles déjà définitives ?
Au 4 octobre 2026, non. La consultation sur le projet relatif aux amendes est ouverte jusqu’au 13 novembre 2026. Les lignes directrices DSA/RGPD adoptées lors de la même plénière sont, elles, définitives.
Corriger un manquement permet-il d’éviter une sanction ?
Pas automatiquement. Les corrections peuvent peser dans l’appréciation de l’autorité et dans le choix des mesures encore nécessaires, sans effacer le manquement antérieur.
Le risque maximal est-il toujours de 4 % du chiffre d’affaires ?
Non. Le plafond dépend des dispositions violées et ne constitue pas le montant automatiquement appliqué. Des mesures non financières peuvent également affecter l’activité.